 اختر منطقتك

استخدمت مجموعة Lazarus Group من المتسللين في كوريا الشمالية لعبة مزيفة تعتمد على تقنية blockchain لاستغلال ثغرة أمنية في متصفح Google Chrome وتثبيت برامج تجسس تسرق بيانات اعتماد المحفظة. لاحظ محللو Kaspersky Labs الثغرة في شهر مايو وأبلغوا Google عنها، والتي قامت بإصلاحها.
العب بمخاطرة كبيرة
كانت لعبة ساحة المعركة متعددة اللاعبين عبر الإنترنت التي ابتكرها المتسلل قابلة للعب بالكامل وتم الترويج لها على LinkedIn وX. كانت اللعبة تسمى DeTankZone أو DeTankWar واستخدمت رموزًا غير قابلة للاستبدال (NFTs) كدبابات في منافسة عالمية.
أصيب المستخدمون من موقع الويب، حتى لو لم يقوموا بتنزيل اللعبة. صمم المتسللون اللعبة على نموذج DeFiTankLand الحالي.
استخدم المتسللون برنامجًا ضارًا يسمى Manuscrypt متبوعًا بخطأ غير معروف سابقًا في محرك JavaScript V8. كانت هذه هي ثغرة يوم الصفر السابعة التي تم اكتشافها في Chrome في عام 2024 حتى منتصف مايو.
وقال بوريس لارين، الخبير الأمني الرئيسي في كاسبرسكي:
“إن الجهد الكبير المستثمر في هذه الحملة يشير إلى أن لديهم خططًا طموحة، ويمكن أن يكون التأثير الفعلي أوسع بكثير، ومن المحتمل أن يؤثر على المستخدمين والشركات في جميع أنحاء العالم.”
وقد لاحظ Microsoft Security اللعبة المزيفة في فبراير. قام المتسللون بإزالة الاستغلال من موقع الويب قبل أن يتمكن Kaspersky من تحليله. أبلغ المختبر Google بذلك على أي حال، وأصلحت Google الثغرة الأمنية في Chrome قبل أن يتمكن المتسللون من استخدامها مرة أخرى.
لقطة شاشة من اللعبة المزيفة لمجموعة Lazarus Group. مصدر: القائمة الآمنة
متعلق ب: يقوم مكتب التحقيقات الفيدرالي بوضع علامة على 6 محافظ بيتكوين مرتبطة بكوريا الشمالية، ويحث شركات العملات المشفرة على توخي الحذر
كوريا الشمالية تحب العملات المشفرة
تفاجئ ثغرات يوم الصفر البائع ولا يوجد تصحيح جاهز لها. وبالتالي، استغرق الأمر من Google 12 يومًا لتصحيح الثغرة الأمنية المعنية.
تم استغلال ثغرة أمنية أخرى في Chrome من قبل مجموعة أخرى من المتسللين في كوريا الشمالية لاستهداف حاملي العملات المشفرة في وقت سابق من هذا العام.
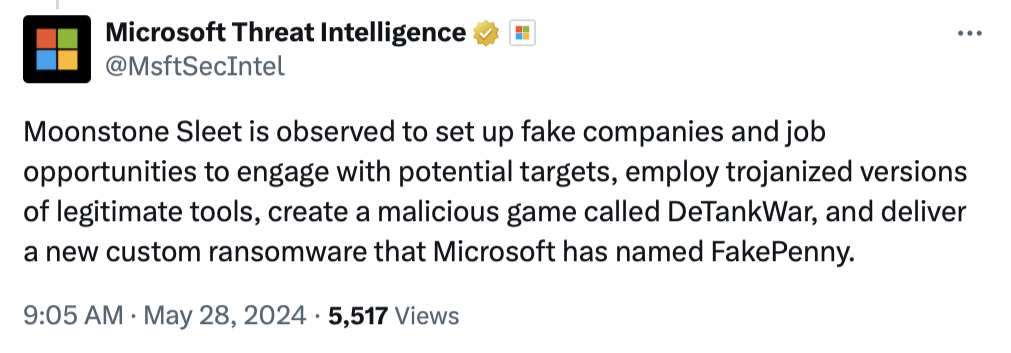
مصدر: مايكروسوفت التهديدات الاستخباراتية
مجموعة Lazarus مغرمة بالعملات المشفرة. بين عامي 2020 و2023، قامت بغسل أكثر من 200 مليون دولار من العملات المشفرة من 25 عملية اختراق، وفقًا لمراقب جرائم العملات المشفرة ZachXBT.
كما زعمت وزارة الخزانة الأمريكية أن مجموعة Lazarus Group تقف وراء الهجوم على جسر رونين الذي حقق قيمة عملات مشفرة تزيد قيمتها عن 600 مليون دولار في عام 2022.
وجدت شركة الأمن السيبراني الأمريكية Recorded Future أن المتسللين الكوريين الشماليين ككل سرقوا ما يزيد عن 3 مليارات دولار من العملات المشفرة بين عامي 2017 و2023.
مجلة: تم الكشف عن الاستغلال المفضل لدى Lazarus Group – تحليل اختراقات العملات المشفرة