 اختر منطقتك

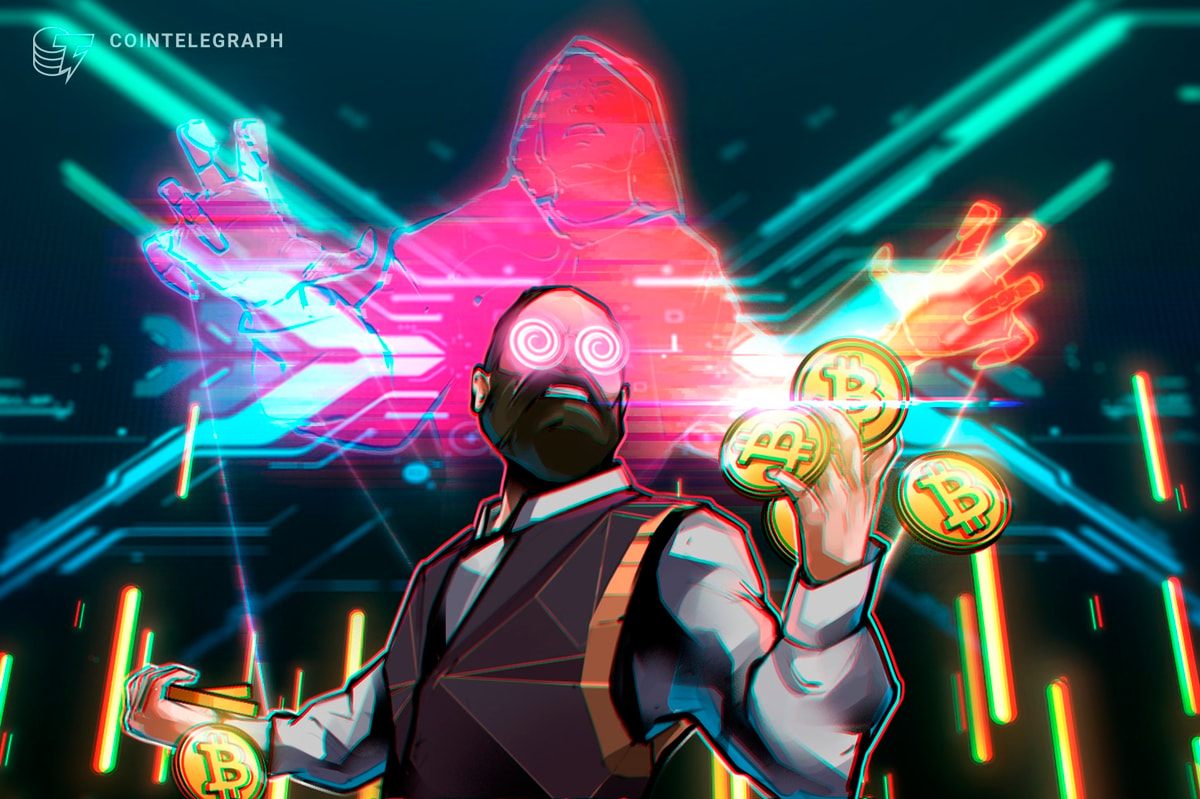
Akira، برنامج الفدية الذي سرق 42 مليون دولار من أكثر من 250 منظمة في جميع أنحاء أمريكا الشمالية وأوروبا وأستراليا في غضون عام، يستهدف الآن الشركات في سنغافورة بشكل نشط.
أصدرت السلطات السنغافورية تحذيرًا مشتركًا لتنبيه الشركات المحلية بشأن التهديد المتزايد الذي يشكله متغير Akira Ransomware.
ويأتي هذا التنبيه بعد أن تلقت الوكالات، بما في ذلك وكالة الأمن السيبراني في سنغافورة (CSA)، وقوات الشرطة السنغافورية (SPF)، ولجنة حماية البيانات الشخصية (PDPC)، مؤخرًا عدة شكاوى من ضحايا الهجوم السيبراني.
الأهداف الأساسية لبرنامج طلب الفدية Akira
وجدت التحقيقات السابقة التي أجراها مكتب التحقيقات الفيدرالي الأمريكي (FBI) أن برنامج طلب الفدية Akira كان يستهدف الشركات وكيانات البنية التحتية الحيوية.

وشرحت السلطات السنغافورية طرق كشف وردع وتحييد هجمات أكيرا. يُنصح الشركات التي تم اختراقها بالامتناع عن دفع فدية للمهاجمين.
الامتناع عن دفع الفدية
يطالب أعضاء Akira بالمدفوعات بالعملات المشفرة، مثل Bitcoin (BTC)، لاستعادة السيطرة على أنظمة الكمبيوتر والبيانات الداخلية الخاصة بهم. ومع ذلك، طلبت السلطات السنغافورية من الشركات عدم سداد المدفوعات.
“إذا تعرضت أنظمة مؤسستك للاختراق باستخدام برامج الفدية، فإننا لا نوصي بدفع الفدية وننصحك بإبلاغ السلطات بالحادث على الفور. لا يضمن دفع الفدية فك تشفير البيانات أو عدم قيام الجهات الفاعلة في مجال التهديد بنشر بياناتك.
بالإضافة إلى ذلك، قد تحاول الكيانات الضارة هجومًا آخر على أمل الحصول على المزيد من الفدية. وجد مكتب التحقيقات الفيدرالي أن أكيرا لم يتصل أبدًا بالضحايا ويتوقع منهم التواصل.

تتضمن بعض تقنيات تخفيف التهديدات الموصى بها تنفيذ خطة استرداد ومصادقة متعددة العوامل (MFA)، وتصفية حركة مرور الشبكة، وتعطيل المنافذ والارتباطات التشعبية غير المستخدمة، والتشفير على مستوى النظام.
متعلق ب: عودة برامج الفدية: تسجل علامات Chaina Analysis مدفوعات بقيمة مليار دولار في عام 2023
وجدت شركة الأمن السيبراني كاسبيرسكي مؤخرًا أن المتسللين من كوريا الشمالية كانوا يستهدفون شركات العملات المشفرة في كوريا الجنوبية باستخدام برنامج دوريان الخبيث.

وأوضح كاسبرسكي أن “Durian يتميز بوظيفة الباب الخلفي الشاملة، مما يتيح تنفيذ الأوامر المسلمة، وتنزيل الملفات الإضافية، واستخراج الملفات”.
بالإضافة إلى ذلك، أشارت كاسبرسكي إلى أن LazyLoad تم استخدامه أيضًا من قبل Andariel، وهي مجموعة فرعية ضمن اتحاد القرصنة الكوري الشمالي Lazarus Group – مما يشير إلى وجود علاقة “ضعيفة” بين Kimsuky ومجموعة القرصنة الأكثر شهرة.
مجلة: خبير طول العمر: الذكاء الاصطناعي سيساعدنا على أن نصبح “خالدين بيولوجيًا” اعتبارًا من عام 2030