 اختر منطقتك

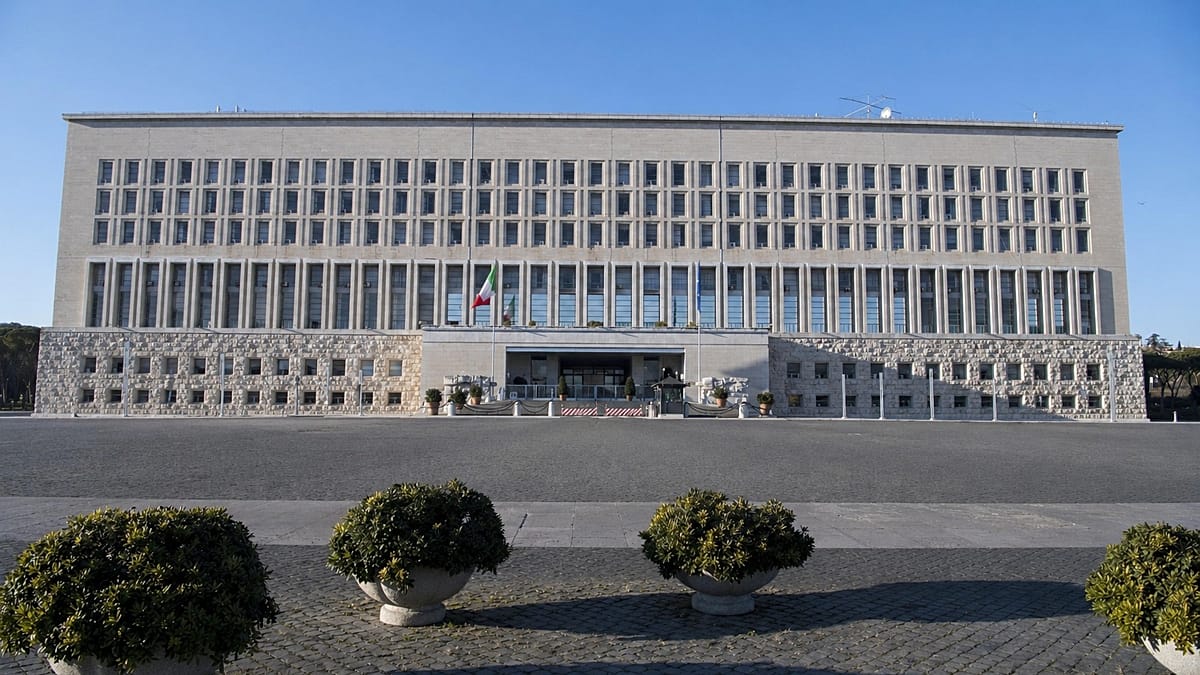
وتولت شرطة الجرائم المعلوماتية مهام التصدي لهذا الاختراق المستمر، في حين نقلت وكالات الأنباء خلال ساعات المساء ترجيحات تفيد بوقوف مجموعة قراصنة موالية لروسيا تُعرف باسم “Noname057(16)” خلف هذه العملية.
اعلان

اعلان
وتُشير المعلومات الأولية إلى أن العملية نُفذت باستخدام تقنية “حجب الخدمة الموزع” (DDoS)، وهي آلية هجومية تعتمد على إغراق الموقع المستهدف بطلبات دخول وهمية متكررة بهدف إرباك خوادم المعلومات وإخراجها عن العمل.
وأكدت الوزارة في بيان وجهته للصحفيين أن أنظمة الحماية تمكنت من التخفيف من أثر الهجوم بفاعلية عالية، مما حال دون حدوث أي تعطل في الخدمات الرقمية.
استنفار أمني ومراقبة مستمرة
تخضع خوادم الوزارة حالياً لمراقبة دقيقة ومستمرة بالتعاون مع القطب الاستراتيجي الوطني، وبتنسيق كامل مع السلطات المختصة لضمان استقرار الشبكة.
وتمتد هذه الإجراءات والتحليلات الأمنية لتشمل المواقع الإلكترونية الخاصة بالبعثات الدبلوماسية والقنصليات الإيطالية المنتشرة في الخارج، بهدف استباق ورصد أي محاولات اختراق مماثلة قد تستهدفها.
وأكد وزير الخارجية الإيطالي، أنطونيو تاجاني، أن الأمن السيبراني يمثل ركيزة أساسية ضمن خطة إصلاح “فارنيسينا” التي أُقرت العام الماضي. وأوضح تاجاني أن البلاد عملت خلال الأشهر الماضية على تعزيز قدراتها في مجالات الوقاية والمراقبة، واتخذت كافة التدابير المضادة اللازمة للرد على التهديدات، وتحديداً على الصعيد التكنولوجي.
وفي السياق ذاته، أشار بيان الوزارة إلى أن روما قررت العمل المشترك مع رومانيا ودول أعضاء أخرى لطرح مقترحات ضمن الاجتماعات الأوروبية المقبلة، تهدف إلى الكشف عن وتسمية الجهات المسؤولة عن شن الهجمات السيبرانية، بما فيها تلك التي تطال المؤسسات الإيطالية.