 اختر منطقتك

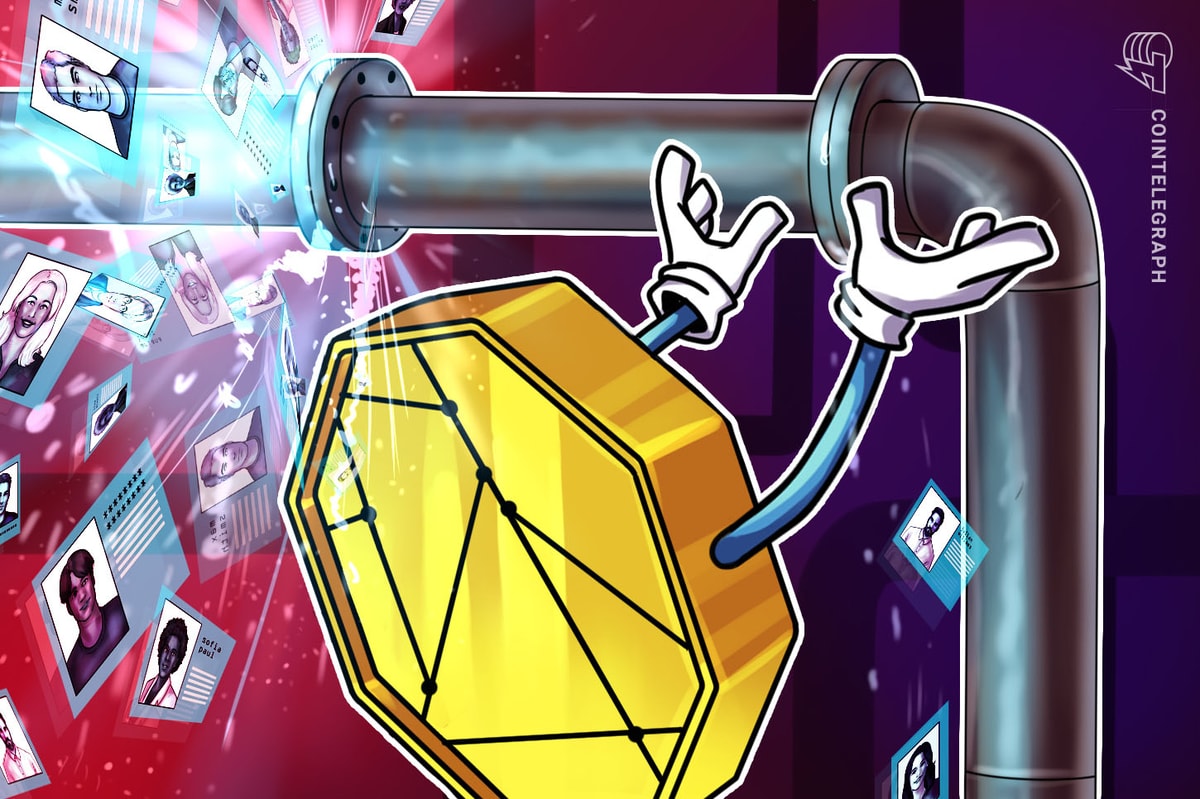
كشفت شركة Transak للعملات المشفرة عن اختراق بيانات حديث أثر على أكثر من 92000 مستخدم.
وفقًا لمنشور مدونة بتاريخ 21 أكتوبر، حددت الشركة أن ممثلًا خبيثًا تمكن من الوصول إلى الكمبيوتر المحمول الخاص بأحد الموظفين من خلال هجوم تصيد احتيالي، مما يتيح له التعرض “لمعلومات مستخدم محددة مخزنة داخل لوحة معلومات البائع”.
قام المهاجم باختراق بيانات اعتماد الموظف وتمكن من تسجيل الدخول إلى نظام بائع “اعرف عميلك” التابع لجهة خارجية والذي نستخدمه في خدمات مسح المستندات والتحقق منها. تم اختراق المعلومات الحساسة مثل الأسماء وتواريخ الميلاد وجوازات السفر ورخص القيادة والصور الشخصية لـ 92.554 مستخدمًا، أو 1.14% من قاعدة مستخدمي Transak.
مصدر: ترانساك
تقدم Transak بوابة لتحويل العملات الورقية إلى العملات المشفرة، مما يتيح للمستخدمين شراء وبيع الأصول الرقمية باستخدام النقود الورقية. إنه يتكامل مباشرة مع محافظ العملات المشفرة والتطبيقات اللامركزية (DApps) للمعاملات. توفر الشركة خدمات غير خاضعة للحضانة لمحافظ العملات المشفرة الكبرى والبورصات، مثل Binance وMetaMask وCoinbase. وفقًا لـ Transak، لم يتم اختراق أي معلومات مالية أثناء الهجوم:
“بعد فحوصاتنا الشاملة، يمكننا أن نؤكد بثقة أنه لم يتم اختراق أي معلومات حساسة ماليًا، بما في ذلك عناوين البريد الإلكتروني أو أرقام الهواتف أو كلمات المرور أو تفاصيل بطاقة الائتمان أو أرقام الضمان الاجتماعي أو أي بيانات مالية أخرى بأي شكل من الأشكال.”
يتم الاتصال بالمستخدمين المتأثرين بواسطة Transak. وقالت الشركة: “إذا لم نرسل إليك بريدًا إلكترونيًا، فلن تتأثر”، مضيفة أنه تم أيضًا إخطار سلطات حماية البيانات في المملكة المتحدة والجهات التنظيمية في جميع أنحاء الاتحاد الأوروبي والولايات المتحدة.
حادثة مماثلة أخرى أثرت على مستخدمي شركة Fidelity Investments. كشفت الشركة المالية – إحدى الشركات المصدرة لمنتجات العملات المشفرة المتداولة في البورصة (ETPs)، مؤخرًا أن اختراق البيانات أدى إلى تعرض المعلومات الشخصية لأكثر من 77000 عميل للخطر في الفترة ما بين 17 أغسطس و19 أغسطس.
كان هذا الحادث هو رابع اختراق لبيانات شركة فيديليتي خلال الأشهر الـ 12 الماضية، بينما وقعت الحوادث الأخرى في 4 مارس و18 مارس و19 يوليو.
مجلة: 10 نظريات في مجال العملات المشفرة فشلت بشدة مثل “بيتر تود هو ساتوشي”