 اختر منطقتك

تستهدف موجة جديدة من رسائل البريد الإلكتروني الاحتيالية مستخدمي Ledger، في محاولة لسرقة ممتلكاتهم من العملات المشفرة.
تهدف الموجة الجديدة من رسائل البريد الإلكتروني الاحتيالية إلى إقناع المستخدمين بتنشيط ما يسمى بميزة الأمان، “Ledger Clear Signing”، بحلول 31 أكتوبر لمواصلة استخدام جهاز Ledger الخاص بهم.
رسائل البريد الإلكتروني – المرسلة من عناوين غير مرتبطة بـ Ledger – توجه المستخدمين إلى رابط ضار لتنشيط ميزة الأمان المزيفة. تنص رسالة البريد الإلكتروني التصيدية على ما يلي:
“لمواصلة استخدام جهاز Ledger الخاص بك بشكل آمن، يعد تنشيط Clear Signing إلزاميًا اعتبارًا من 1 نوفمبر 2024. وهذه الميزة ضرورية لحماية أصولك من هجمات التصيد الاحتيالي والأنشطة الاحتيالية التي أصبحت أكثر تعقيدًا.”
بريد إلكتروني احتيالي ينتحل صفة ليدجر. المصدر: كوينتيليغراف
تخدع عمليات التصيد الاحتيالي المستخدمين لدفعهم إلى مشاركة تفاصيل حساباتهم مع المحتالين عن طيب خاطر. يجب على مستخدمي التشفير تجنب النقر على الروابط المشبوهة أو تقديم أي معلومات شخصية لمصادر غير معروفة.
متعلق ب: بورصات العملات المشفرة في المملكة المتحدة وكولومبيا المرتبطة بغرامة قياسية من بنك TD
وقد تواصل كوينتيليغراف مع ليدجر للتعليق.
أصبحت هجمات التصيد الاحتيالي شائعة بشكل متزايد في مجال العملات المشفرة. في شهر مايو، خسر أحد المتداولين ما قيمته 71 مليون دولار من العملات المشفرة في هجوم التصيد الاحتيالي الأكثر شهرة هذا العام. خدع المهاجم المتداول لإرسال 99% من أمواله إلى عنوان المهاجم.
يواصل المحتالون التنافس على مستخدمي Ledger
تعد محافظ أجهزة Ledger من بين أكثر المحافظ شعبية في الصناعة، مما يجعل مستخدميها أهدافًا رئيسية للمحتالين.
ومع ذلك، فإن الموجة الحالية من رسائل البريد الإلكتروني هي “عملية احتيال Ledger نظيفة للغاية”، وفقًا لتوماس روكيا، كبير الباحثين في مجال التهديدات في Microsoft.
وفي منشور لاحق، أشارت Roccia إلى أن رابط الاحتيال يعيد توجيه المستخدمين إلى عنوان URL لا علاقة له تمامًا بـ Ledger.
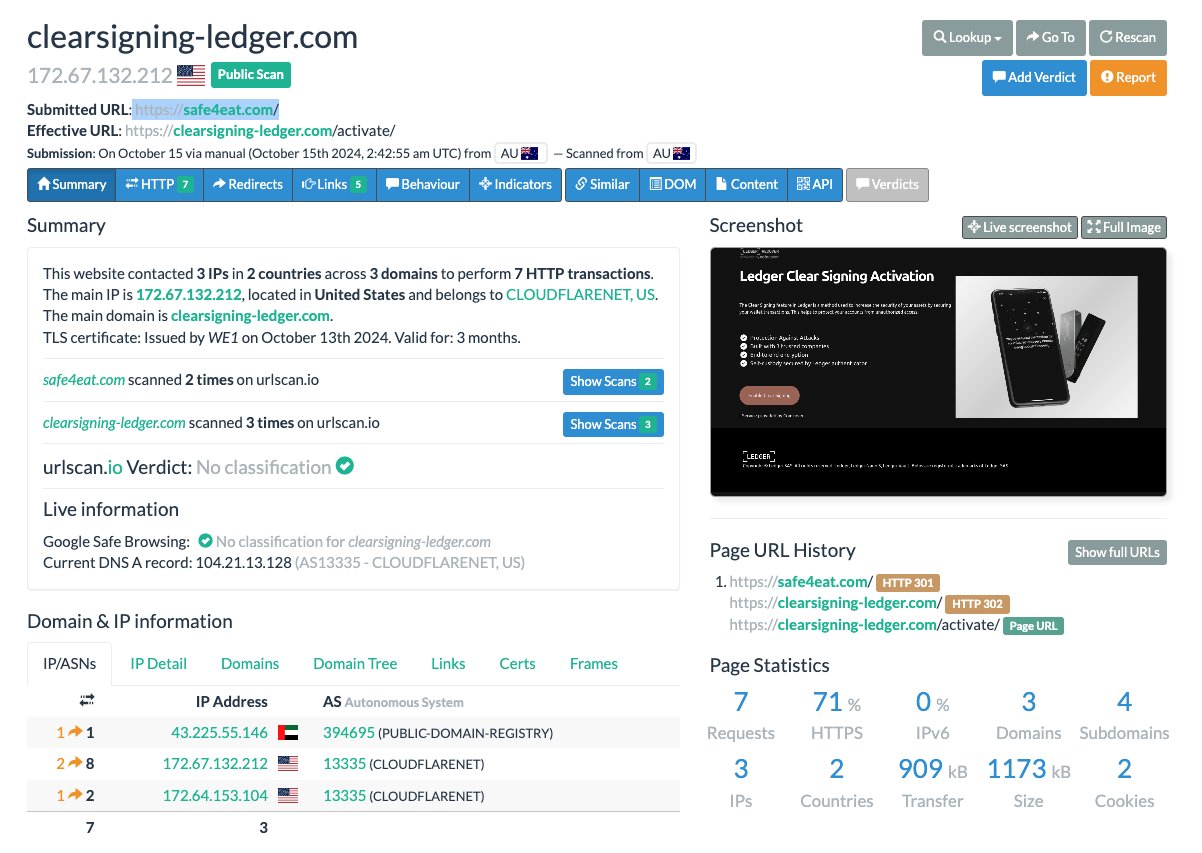
بريد إلكتروني احتيالي ينتحل شخصية Ledger، urlscan.io. مصدر: توماس روكيا
تشكل هجمات التصيد مصدر قلق متزايد في مجال العملات المشفرة
على الرغم من طبيعتها غير المتطورة، فإن هجمات التصيد الاحتيالي تشكل مصدر قلق متزايد في مجال العملات المشفرة.
سرقت هجمات التصيد الاحتيالي ما يقرب من 46 مليون دولار في سبتمبر من حوالي 10800 ضحية، وفقًا لشركة الأمن المتسلسلة Scam Sniffer. تم الإبلاغ عن أكبر خسارة في 28 سبتمبر، عندما استنزف هجوم تصيد باستخدام توقيع تصريح تصيد 12,083 spWETH بقيمة 32.43 مليون دولار.
متعلق ب: ارتفاع أسعار SUI يثير مزاعم بيع من الداخل بقيمة 400 مليون دولار
في أغسطس، ارتفعت هجمات التصيد الاحتيالي للعملات المشفرة بنسبة تزيد عن 215%، مع سرقة أصول رقمية بقيمة 66 مليون دولار من حوالي 9,145 ضحية.
تُعزى غالبية القيمة المسروقة في أغسطس إلى هجوم تصيد واحد واسع النطاق بقيمة 55 مليون دولار.
في 20 أغسطس، وقع حامل عملات مشفرة سيئ الحظ على صفقة غيرت ملكية 55.47 مليون داي (DAI) في صانع بروتوكول التمويل اللامركزي.
سرقة 3 مليارات دولار في عمليات اختراق – لماذا تتزايد جرائم العملات المشفرة؟ المصدر: يوتيوب
مجلة: 10 نظريات في مجال العملات المشفرة فشلت بشدة مثل “بيتر تود هو ساتوشي”