 اختر منطقتك

وقعت شركة Ancilia لأمن العملات المشفرة في موقف صعب بعد أن شاركت عن طريق الخطأ رابطًا يشير إلى أداة تجفيف محفظة العملات المشفرة في محاولة لمساعدة المستخدمين الذين فقدوا أموالهم في استغلال بروتوكول الإقراض Radiant Capital بقيمة 52 مليون دولار.
كان مستخدمو Radiant Capital يسارعون إلى إلغاء الأذونات الخاصة بالبروتوكول في محاولة لمنع سرقة أموالهم بعد أن وقع بروتوكول الإقراض ضحية للاختراق في 16 أكتوبر، حيث سرق المهاجمون حوالي 51.5 مليون دولار من الأموال.
شارك معلق العملات المشفرة بالاسم المستعار “Spreek” لقطة شاشة لمنشور Ancilia المحذوف الآن، والذي أعاد نشر ما قالوا إنه “رابط احتيالي” من حساب Radiant X المحتال.
أصدرت Ancilla تعليماتها لمستخدمي Radiant Capital الذين كانوا يتطلعون إلى إلغاء أذوناتهم على البروتوكول المستغل بـ “الرجاء اتباع الرابط من هذه الرسالة الرسمية”.
أدى الرابط الموجود في المنشور إلى استنزاف المحفظة الذي كان من شأنه أن يستنزف أموال أي مستخدم ينقر على الرابط ويقبل الأذونات.
التغريدة المحذوفة الآن من Ancilia. المصدر: سبريك/X
كتب Spreek في منشور X: “حقًا، إذا كنت حساب أمان “موثوقًا”، فأنت بحاجة إلى التأكد تمامًا من عدم القيام بذلك أبدًا”.
نبهت شركة أمان العملات المشفرة De.Fi المستخدمين إلى اختراق Radiant Capital في منشور بتاريخ 16 أكتوبر، حيث شاركت أن الاستغلال شهد قيام المهاجمين بتغيير العقود الذكية للبروتوكول على Binance Smart Chain وArbitrum.
سمح التغيير في العقود الذكية للمهاجمين بسرقة ما يقرب من 51.5 مليون دولار من الأصول، بما في ذلك USD Coin (USDC)، وWrapped BNB (WBNB)، وEther (ETH).
وأوضحت الشركة الأمنية أن المحفظة متعددة التوقيع تسيطر على Radiant Capital بإجمالي 11 موقعًا. وبحسب ما ورد، تمكن المتسللون من الوصول إلى ثلاثة من المفاتيح الخاصة للموقعين، مما سمح لهم بتغيير العقود الذكية للبروتوكول وسرقة أموال المستخدمين.
متعلق ب: يخترق العلماء خوارزميات التشفير باستخدام الكمبيوتر الكمي
يمثل الهجوم المرة الثانية هذا العام التي تتعرض فيها شركة Radiant لاستغلال ما. وفي شهر يناير، خسرت شركة Radiant مبلغ 4.5 مليون دولار بعد أن استغل المتسللون ثغرة مختلفة في عقودها الذكية.
وقالت شركة Radiant إنها “على علم بالمشكلة” وكانت تعمل مع العديد من شركات الأمن، بما في ذلك SEAL911 وHyperactive وZeroShadow وChainasis لحل المشكلة.
وفي منشور لاحق إلى X، وجه Radiant المستخدمين إلى إلغاء أذونات العقود الذكية باستخدام تطبيق يسمى revoc.cash، والذي يساعد المستخدمين على قطع الروابط بين محافظهم والعقود الذكية.
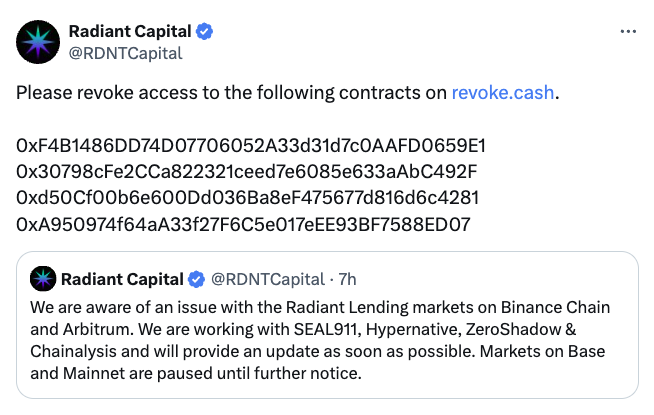
مصدر: رأس المال المشع
مجلة: احتيال محفظة Rabby المزيفة المرتبطة بالرئيس التنفيذي للعملات المشفرة في دبي والعديد من الضحايا الآخرين