 اختر منطقتك

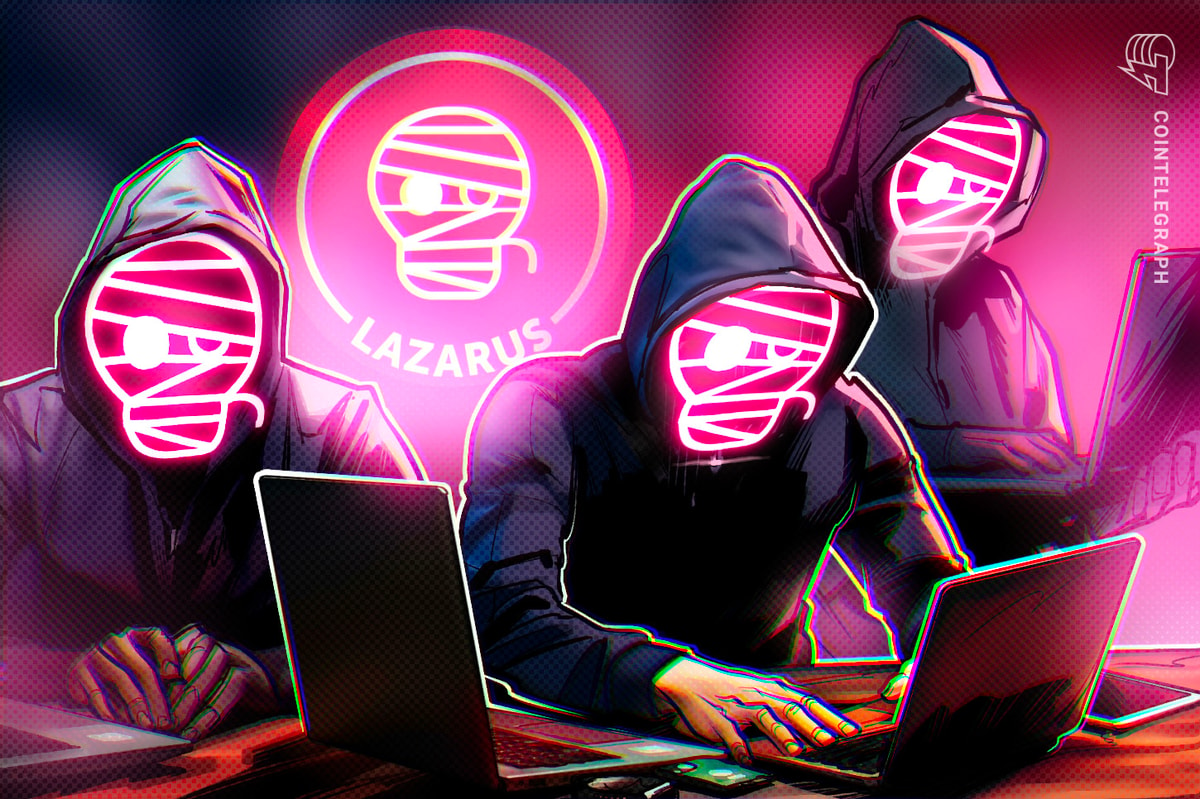
استخدم المتسللون المدعومين من الدولة في كوريا الشمالية، مجموعة لازاروس، في المقام الأول هجمات التصيد الاحتيالي لسرقة الأموال على مدار العام الماضي، مع حصول المجموعة على أكبر عدد من الإشارات في تحليلات ما بعد الاختراق على مدار الـ 12 شهرًا الماضية، وفقًا لشركة الأمن السيبراني الكورية الجنوبية AhnLab.
يعد التصيد الاحتيالي أحد أكثر أساليب الهجوم شيوعًا من قبل جهات فاعلة سيئة مثل Lazarus، باستخدام رسائل بريد إلكتروني مزيفة، “متخفية في شكل دعوات لمحاضرات أو طلبات لإجراء مقابلات”، حسبما قال محللو AhnLab في تقرير اتجاهات التهديدات السيبرانية وتوقعات الأمن لعام 2026 الصادر في 26 نوفمبر 2025.
تعتبر مجموعة Lazarus هي المشتبه به الرئيسي وراء العديد من الهجمات عبر العديد من القطاعات، بما في ذلك العملات المشفرة، حيث يشتبه في أن المتسللين مسؤولون عن اختراق Bybit بقيمة 1.4 مليار دولار في 21 فبراير واستغلال 30 مليون دولار الأحدث لبورصة العملات المشفرة الكورية الجنوبية Upbit يوم الخميس.
كيف تحمي نفسك من التصيد الاحتيالي
هجمات التصيد الاحتيالي هي شكل مستهدف من أشكال التصيد الاحتيالي حيث يقوم المتسللون بالبحث عن هدفهم المقصود لجمع المعلومات والتظاهر كمرسل موثوق به، وبالتالي سرقة بيانات اعتماد الضحية، أو تثبيت برامج ضارة، أو الوصول إلى الأنظمة الحساسة.
توصي شركة الأمن السيبراني Kaspersky بالطرق التالية للحماية من التصيد الاحتيالي: استخدام VPN لتشفير جميع الأنشطة عبر الإنترنت، وتجنب مشاركة التفاصيل الشخصية المفرطة عبر الإنترنت، والتحقق من مصدر البريد الإلكتروني أو الاتصال من خلال قناة بديلة، وحيثما أمكن، تمكين المصادقة متعددة العوامل أو المصادقة البيومترية.
“الدفاع متعدد الطبقات” ضروري لمحاربة العناصر السيئة
استهدفت مجموعة Lazarus مجال العملات المشفرة والتمويل وتكنولوجيا المعلومات والدفاع، وفقًا لـ AhnLab، وكانت أيضًا المجموعة الأكثر ذكرًا في تحليل ما بعد الاختراق بين أكتوبر 2024 وسبتمبر 2025 من هذا العام، مع 31 كشفًا.
وكانت مجموعة القرصنة المرتبطة بكوريا الشمالية، Kimsuky، هي التالية مع 27 كشفًا، تليها TA-RedAnt بـ 17.
وقال AhnLab إن “نظام الدفاع متعدد الطبقات ضروري” للشركات التي تأمل في الحد من الهجمات، مثل عمليات التدقيق الأمني المنتظمة، والحفاظ على تحديث البرامج بأحدث التصحيحات وتعليم الموظفين حول نواقل الهجوم المختلفة.
متعلق ب: حساب Google الخاص بـ CZ مستهدف من قبل قراصنة “مدعومين من الحكومة”.
وفي الوقت نفسه، توصي شركة الأمن السيبراني الأفراد باستخدام مصادقة متعددة العوامل، والحفاظ على تحديث جميع برامج الأمان، وتجنب تشغيل عناوين URL والمرفقات التي لم يتم التحقق منها، وتنزيل المحتوى فقط من القنوات الرسمية التي تم التحقق منها.
سوف يجعل الذكاء الاصطناعي الجهات الفاعلة السيئة أكثر فعالية
ومع حلول عام 2026، حذر AhnLab من أن التقنيات الجديدة، مثل الذكاء الاصطناعي، لن تؤدي إلا إلى جعل الجهات الفاعلة السيئة أكثر كفاءة وهجماتها أكثر تعقيدًا.
وقال AhnLab إن المهاجمين قادرون بالفعل على استخدام الذكاء الاصطناعي لإنشاء مواقع تصيد ورسائل بريد إلكتروني يصعب تمييزها بالعين المجردة، لكن الذكاء الاصطناعي يمكنه “إنتاج رموز معدلة مختلفة لتجنب الكشف”، وجعل التصيد الاحتيالي أكثر كفاءة من خلال التزييف العميق.
“مع الزيادة الأخيرة في استخدام نماذج الذكاء الاصطناعي، من المتوقع أن تتطور هجمات التزييف العميق، مثل تلك التي تسرق البيانات الفورية، إلى مستوى يجعل من الصعب على الضحايا التعرف عليها. وستكون هناك حاجة إلى اهتمام خاص لمنع التسريبات وتأمين البيانات لمنعها.”
مجلة: 2026 هو عام الخصوصية العملية في مجال العملات المشفرة: Canton وZcash والمزيد