 اختر منطقتك

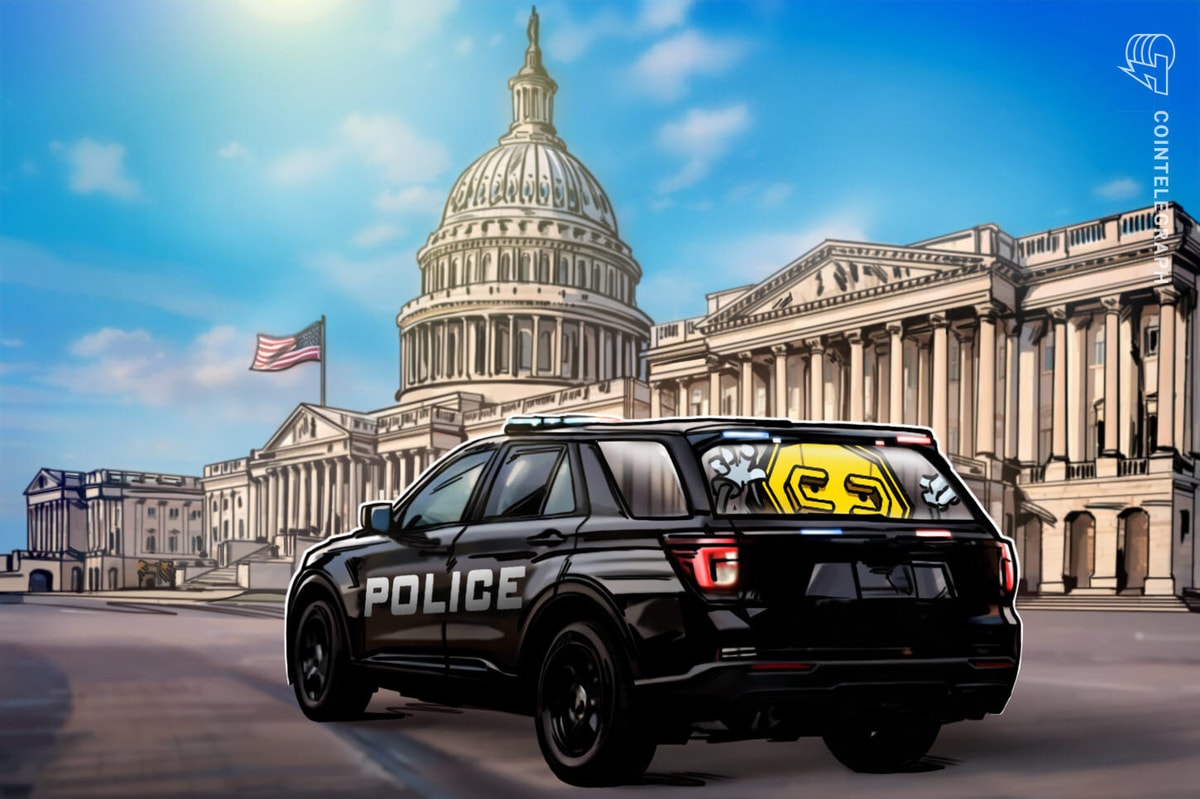
استولت الولايات المتحدة على الخوادم وأسماء النطاقات وحوالي مليون دولار من أصول التشفير من مجموعة Ransomware Group.
قالت وزارة العدل يوم الاثنين إن العديد من وكالات إنفاذ القانون الأمريكية والدولية أجرت عملية ضد مجموعات رانسومورينات الحدادة في أواخر يوليو.
وشملت العملية عدم وجود أمر قضائي للاستيلاء على العملة المشفرة التي تقدر قيمتها بما يزيد قليلاً عن مليون دولار ، في وقت النوبة ، حسبما ذكرت.
وأضاف مايكل برادو ، نائب مساعد المدير في مركز جرائم السيبران الإلكترونية ، “إن تعطيل البنية التحتية لبرمجيات الفدية لا يتعلق فقط بإنزال الخوادم ، بل يتعلق بتفكيك النظام الإيكولوجي بأكمله الذي يمكّن مجرمي الإنترنت من العمل دون عقاب”.
Blacksuit هي منفردة لعصابة Royal Ransomware ، وقد عملت منذ عام 2023 على الأقل ، مع أحدث نوبة قادمة وسط إجراءات أخرى اتخذتها الولايات المتحدة ضد مجموعات Ransomware ، مثل العقوبات على مزود استضافة Ransomware AEZA في يوليو.
وقالت وزارة العدل إن الإزالة كانت ترأسها تحقيقات الأمن الداخلي في وزارة الأمن الداخلي بمساعدة من الخدمة السرية و IRS ومكتب التحقيقات الفيدرالي ، إلى جانب تطبيق القانون من المملكة المتحدة وألمانيا وأيرلندا وفرنسا وكندا وأوكرانيا وليتوانيا.
هجمات الفدية المنسقة
وقالت وزارة العدل إن مجموعة رانسومواري استهدفت باستمرار البنية التحتية الحرجة عبر القطاعات ، بما في ذلك الرعاية الصحية والمرافق الحكومية والتصنيع والمرافق التجارية. عادةً ما يتم إجبار الضحايا على دفع فدية في Bitcoin (BTC) من خلال مواقع Darknet.
وأضافت أنه منذ عام 2022 ، تعرضت Blacksuit للخطر أكثر من 450 ضحية معروفة في الولايات المتحدة وتلقى أكثر من 370 مليون دولار من مدفوعات الفدية.
وذكرت وزارة العدل أن مخططات Ransomware استخدمت تكتيكات مزدوجة التنفيذ مثل تشفير أنظمة الضحايا مع تهديد بتسرب البيانات المسروقة لزيادة دفع الدفع.
وقال مساعد المدعي العام للأمن القومي جون آيزنبرغ: “يمثل استهداف عصابة Blacksuit Ransomware المستمر للبنية التحتية الحاسمة في الولايات المتحدة تهديدًا خطيرًا للسلامة العامة الأمريكية”.
رانسوم بيتكوين استولى
في عام 2023 ، دفعت ضحية فدية تبلغ 49.3 BTC ، بقيمة حوالي 1.4 مليون دولار في ذلك الوقت ، لفك تشفير بياناتها.
تم إيداع جزء من دفعة الفدية ، المليون دولار ، مرارًا وتكرارًا وسحبها من حساب تبادل التشفير حتى تم تجميد الأموال في البورصة في أوائل عام 2024 ، على الرغم من أنها لم تسمي البورصة.
متعلق ب: عقوبات الولايات المتحدة محفظة تشفير المرتبطة بالفدية ، مضيف Infostealer
تراوحت مطالب الفدية عادة بين حوالي مليون دولار إلى 10 ملايين دولار في BTC ، وكانت أكبر فدية مطالبة من قبل الممثلين الحدادة 60 مليون دولار ، وفقا لوكالة الأمن السيبراني والبنية التحتية.
خلفاء فدية التشفير
في يوليو ، أعلن دالاس ، تكساس ، مكتب التحقيقات الفيدرالي عن الاستيلاء على 20 BTC بقيمة 2.4 مليون دولار من عنوان العملة المشفرة التي تنتمي إلى عضو بارز في مجموعة Chaos Ransomware.
في الأسبوع الماضي ، قام المحللون في TRM Labs بالتحقيق في كيفية ظهور مجموعة Ransomware الجديدة التي تدعى Compargo كعملية خلف لـ Blackcat ، والتي تمر الغسيل من خلال حسابات التشفير. كشفت أن ما يقرب من 18.8 مليون دولار لا تزال نائمة في محافظ غير موضحة.
مجلة: يقول سكوتي بيبن إن مايكل سيلور حذره من الثرثرة ساتوشي